قبل از اینکه یک سایت، اپلیکیشن یا API را منتشر کنید، یک سؤال مهم وجود دارد:
آیا پروژه شما واقعاً در برابر حملات امنیتی مقاوم است؟
پیدا کردن یک باگ با اجرای تستهای معمول یک چیز است؛ اما اینکه بتوانید بفهمید یک مهاجم واقعی چطور چند ضعف امنیتی را به هم متصل میکند و از آنها سوءاستفاده میکند، موضوع کاملاً متفاوتی است.
اینجاست که ابزار متنباز Strix وارد میشود.
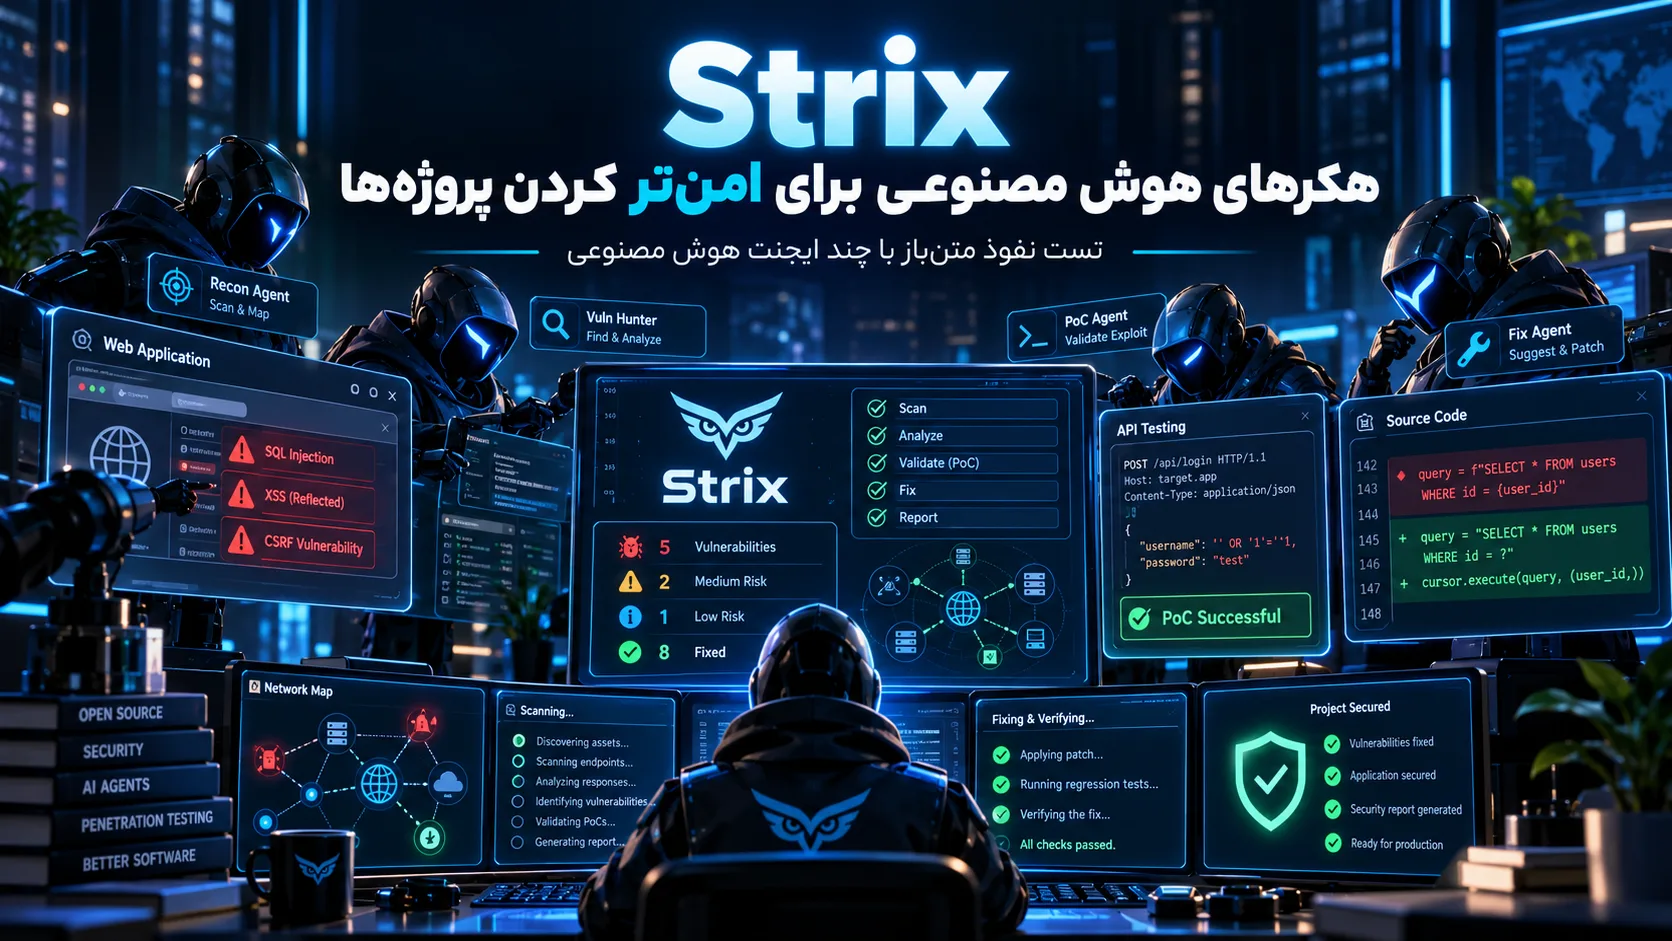
Strix مجموعهای از AI Pentesting Agentهاست که مثل یک تیم تست نفوذ روی پروژه شما کار میکنند؛ Code، API، Web App و Infrastructure را بررسی میکنند، آسیبپذیریها را پیدا میکنند و در بسیاری از موارد با یک Proof of Concept یا PoC نشان میدهند که مشکل واقعاً قابل سوءاستفاده است.
بعد از شناسایی مشکل نیز فقط یک هشدار ساده تحویل نمیدهد؛ میتواند راهکار اصلاح، Patch و حتی Fix آماده برای Review پیشنهاد کند.
در این مقاله از معین گیفت بررسی میکنیم Strix چیست، Multi-Agent Pentesting آن چگونه کار میکند، چه آسیبپذیریهایی را پیدا میکند و چطور میتوان نسخه متنباز آن را روی پروژههای خود اجرا کرد.
Strix چیست؟
Strix یک پلتفرم Agentic و متنباز برای تست نفوذ و بررسی امنیت نرمافزار است.
سازندگان Strix آن را اینطور توصیف میکنند:
Open-source AI hackers that find and fix your app’s vulnerabilities.
ایده اصلی این است که بهجای اجرای یک Vulnerability Scanner سنتی، چند Agent هوش مصنوعی مانند یک Pentester واقعی روی هدف تحقیق کنند.
این Agentها میتوانند:
- سطح حمله را شناسایی کنند
- کد پروژه را تحلیل کنند
- Endpointهای API را بررسی کنند
- Web Application را تست کنند
- ضعفهای Authentication و Authorization را بررسی کنند
- آسیبپذیریهای احتمالی را Validate کنند
- PoC تولید کنند
- راهکار اصلاح پیشنهاد دهند
چرا Strix با اسکنرهای امنیتی معمول فرق دارد؟
ابزارهای امنیتی سنتی معمولاً براساس Signature، Pattern یا Rule کار میکنند.
برای مثال ممکن است ابزار به شما بگوید:
«این Endpoint احتمالاً در برابر IDOR آسیبپذیر است.»
اما Strix تلاش میکند یک مرحله جلوتر برود.
Agent بررسی میکند آیا واقعاً میتواند شرایط لازم برای Exploit را ایجاد کند یا خیر.
اگر موفق شود، یک Proof of Concept تولید میکند تا نشان دهد مشکل فقط یک هشدار تئوری نیست.
PoC چیست و چرا مهم است؟
Proof of Concept یا PoC یک نمونه عملی است که نشان میدهد یک آسیبپذیری واقعاً قابل استفاده است.
فرض کنید یک Security Scanner اعلام کند:
Possible authentication bypass
این پیام بهتنهایی مشخص نمیکند مشکل واقعی است یا False Positive.
اما اگر ابزار بتواند در محیط آزمایشی و مجاز نشان دهد که با یک سناریوی مشخص واقعاً میتوان Authentication را دور زد، تیم توسعه بهتر میتواند شدت مشکل را ارزیابی کند.
چند AI Agent همزمان روی پروژه کار میکنند
یکی از مهمترین قابلیتهای Strix سیستم Multi-Agent Orchestration است.
بهجای اینکه یک مدل تمام مراحل بررسی را پشت سر هم انجام دهد، Agentهای تخصصی میتوانند Taskهای مختلف را بهصورت موازی بررسی کنند.
برای مثال:
- یک Agent روی Authentication تمرکز میکند.
- یک Agent APIها را بررسی میکند.
- یک Agent به دنبال Injection Vulnerability میگردد.
- Agent دیگری Business Logic را بررسی میکند.
یافتههای Agentها نیز میتوانند با یکدیگر به اشتراک گذاشته شوند.
Agentها میتوانند چند ضعف را به هم متصل کنند
حملات واقعی همیشه از یک باگ منفرد تشکیل نشدهاند.
گاهی یک مهاجم ابتدا یک Information Disclosure پیدا میکند، بعد از اطلاعات آن برای دور زدن Authentication استفاده میکند و در مرحله بعد به یک Endpoint حساس دسترسی پیدا میکند.
یکی از اهداف Agentic Pentesting این است که چنین Attack Chainهایی را نیز شناسایی کند.
یعنی سؤال فقط این نیست:
«چه باگی در سیستم وجود دارد؟»
بلکه سؤال مهمتر این است:
یک مهاجم واقعی با ترکیب این ضعفها تا کجا میتواند پیش برود؟
Strix چه نوع پروژههایی را بررسی میکند؟
نسخه فعلی Strix برای چند نوع Target طراحی شده است:
- Source Code
- Git Repository
- Web Application
- REST API
- GraphQL API
- Infrastructure
- Cloud Environment
بنابراین هم میتوان قبل از Deploy روی سورس پروژه تست انجام داد و هم یک Staging Environment یا سرویس Deployشده را بررسی کرد.
Strix چه آسیبپذیریهایی را پیدا میکند؟
طبق مستندات پروژه، Strix برای بررسی گروه بزرگی از Vulnerabilityها طراحی شده است.
از جمله:
- Broken Access Control
- IDOR
- Privilege Escalation
- Authentication Bypass
- SQL Injection
- NoSQL Injection
- Command Injection
- SSRF
- XXE
- Deserialization Vulnerabilities
- XSS
- Prototype Pollution
- Session Management Problems
- JWT Vulnerabilities
- Business Logic Vulnerabilities
- Infrastructure Misconfiguration
فقط Static Analysis انجام نمیدهد
یکی از تفاوتهای مهم Strix این است که فقط سورسکد را Pattern Matching نمیکند.
Agentها ابزارهایی در اختیار دارند که به آنها امکان اجرای تستهای Dynamic را نیز میدهد.
ابزارهای موجود شامل:
- Browser Automation
- HTTP Proxy
- Terminal Environment
- Python Runtime
- Reconnaissance Tools
- Static Code Analysis
- Dynamic Security Testing
هستند.
بعد از پیدا کردن باگ، پیشنهاد Fix هم میدهد
یکی از کاربردیترین ویژگیهای Strix این است که Workflow بعد از پیدا شدن آسیبپذیری متوقف نمیشود.
ابزار میتواند:
- آسیبپذیری را پیدا کند.
- آن را Validate کند.
- شدت و Impact آن را توضیح دهد.
- راهکار Remediation ارائه کند.
- Patch پیشنهادی بسازد.
- بعد از اصلاح دوباره تست را اجرا کند.
در نسخه Managed حتی قابلیت تولید Merge-ready Fix PR نیز ارائه شده است.
Strix برای CI/CD هم قابل استفاده است
شاید یکی از جذابترین کاربردهای Strix این باشد که بتوانید آن را وارد Development Pipeline کنید.
برای مثال تیم توسعه میتواند قبل از Merge شدن یک Pull Request، بهصورت خودکار یک Security Assessment اجرا کند.
Workflow به این شکل میشود:
Developer Push → Pull Request → Strix Security Scan → Vulnerability Report → Merge
اگر مشکل امنیتی جدی پیدا شود، تیم میتواند قبل از رسیدن کد به Production آن را برطرف کند.
GitHub Actions هم پشتیبانی میشود
Strix قابلیت Integration با GitHub Actions را نیز دارد.
این یعنی میتوان Security Scan را وارد Pipeline پروژه کرد تا روی Pull Requestها یا Releaseهای جدید اجرا شود.
این روش برای پروژههایی که دائماً در حال آپدیت هستند کاربرد زیادی دارد؛ زیرا یک Pentest سالانه نمیتواند تمام تغییرات روزانه Codebase را پوشش دهد.
Strix متنباز است
یکی از دلایل محبوبیت زیاد Strix این است که Core آن بهصورت Open Source منتشر شده است.
مخزن رسمی پروژه روی GitHub با مجوز:
Apache License 2.0
منتشر شده است.
در زمان نگارش این مقاله، Repository رسمی Strix حدود ۶۵ هزار Star در GitHub دارد که نشاندهنده توجه بسیار زیاد جامعه توسعهدهندگان و امنیت به این پروژه است.
مشاهده و دانلود Strix از GitHub →
آیا Strix واقعاً رایگان است؟
نسخه Open Source و Self-hosted خود Strix رایگان است.
اما یک نکته مهم وجود دارد:
Agentها برای Reasoning به یک مدل زبانی نیاز دارند.
اگر از API مدلهایی مثل:
- OpenAI
- Anthropic
- OpenRouter
استفاده کنید، هزینه مصرف API را جداگانه پرداخت خواهید کرد.
اما Strix از مدلهای Local نیز پشتیبانی میکند و در صورت استفاده از مدل محلی، میتوان Workflow را داخل Infrastructure شخصی اجرا کرد.
پس خود ابزار Open Source و رایگان است؛ اما بسته به مدل AI انتخابشده ممکن است هزینه پردازش داشته باشید.
برای اجرای Strix به چه چیزهایی نیاز داریم؟
برای اجرای نسخه Self-hosted معمولاً به موارد زیر نیاز دارید:
- Docker
- سیستم مناسب برای اجرای Containerها
- یک LLM Provider یا مدل Local
Strix محیطهای تست خود را داخل Sandbox اجرا میکند تا ابزارهای امنیتی و Agentها از محیط اصلی پروژه جدا باشند.
نصب Strix
برای نصب نسخه Open Source میتوانید طبق مستندات رسمی پروژه از Installer آن استفاده کنید:
curl -sSL https://strix.ai/install | bashبعد از نصب باید مدل AI موردنظر را نیز تنظیم کنید.
برای مثال میتوان یک Provider سازگار با LiteLLM یا یک مدل Local را برای Agent مشخص کرد.
اجرای یک بررسی امنیتی روی پروژه خودتان
بعد از نصب، Strix میتواند یک Directory محلی پروژه را بهعنوان Target دریافت کند.
بهعنوان نمونه:
strix --target ./my-projectAgentها سپس براساس Scope تعیینشده، پروژه را بررسی میکنند و گزارش Security Assessment تولید میشود.
برای پروژههای واقعی بهتر است ابتدا روی محیط Development یا Staging اجرا شود و Scope تست نیز مشخص باشد.
گزارش Strix شامل چه چیزهایی است؟
بعد از پایان Scan، Strix میتواند اطلاعاتی مانند:
- نام Vulnerability
- شدت آسیبپذیری
- مسیر یا Component آسیبپذیر
- Evidence
- Proof of Concept
- Impact
- Remediation Guidance
را در گزارش قرار دهد.
نسخه CLI همچنین میتواند یافتهها را در قالبهایی مانند Markdown، JSON و SARIF ذخیره کند تا بتوان نتایج را وارد Workflowهای امنیتی دیگر کرد.
نسخه Cloud هم وجود دارد
اگر نمیخواهید Docker، مدل و Infrastructure را خودتان مدیریت کنید، Strix نسخه Managed Cloud نیز ارائه میدهد.
در نسخه Cloud امکاناتی مثل:
- Dashboard تیمی
- Scheduled Pentest
- Continuous Monitoring
- GitHub Integration
- PR Security Review
- گزارشهای تیمی
در دسترس هستند.
تفاوت Strix با ابزارهایی مثل SAST چیست؟
| ویژگی | Scanner سنتی / SAST | Strix |
|---|---|---|
| بررسی Patternهای کد | بله | بله |
| Dynamic Testing | معمولاً محدود | بله |
| Multi-Agent | خیر | بله |
| PoC عملی | معمولاً خیر | بله |
| Exploit Validation | محدود | بله |
| Fix پیشنهادی | گاهی | بله |
| CI/CD | بله | بله |
| Open Source | بسته به ابزار | بله |
آیا Strix جای متخصص امنیت را میگیرد؟
نه لزوماً.
Strix بیشتر میتواند بخش بزرگی از Security Testing تکراری و مستمر را خودکار کند.
برای مثال اجرای تست روی:
- هر Pull Request
- هر Release
- هر تغییر API
- هر Deploy جدید
کاری است که انجام دستی آن برای بسیاری از تیمها عملی نیست.
اما برای بررسیهای بسیار حساس، طراحی Threat Model، مسائل Compliance و ارزیابیهای پیچیده، Human Security Expert همچنان اهمیت زیادی دارد.
یکی از مزیتها؛ کاهش False Positive
یکی از مشکلات Security Scannerها حجم زیاد Alertهاست.
ممکن است یک ابزار صدها مشکل گزارش کند، اما بعد از بررسی مشخص شود بخش زیادی از آنها قابل Exploit نیستند.
Strix تلاش میکند قبل از ثبت Finding، آسیبپذیری را Validate کند.
به همین دلیل فلسفه آن بیشتر روی:
Validated Findings
تمرکز دارد تا صرفاً تولید تعداد زیادی Alert.
نکته مهم درباره امنیت اجرای Agentها
چون Strix واقعاً رفتارهای مربوط به Penetration Testing را اجرا میکند، بهتر است آن را مستقیماً و بدون محدودیت روی Production اجرا نکنید.
بهترین روش این است که:
- ابتدا از Staging Environment استفاده کنید.
- Backup مناسب داشته باشید.
- Scope تست را مشخص کنید.
- دسترسی Agent را محدود کنید.
- Logها و Actions را بررسی کنید.
فقط روی سیستمهایی که اجازه تست آنها را دارید
Strix یک ابزار واقعی Penetration Testing است.
بنابراین استفاده از آن باید فقط روی:
- سایت خودتان
- اپلیکیشن خودتان
- Infrastructure متعلق به خودتان
- یا سیستمی که مجوز صریح تست آن را دارید
انجام شود.
اجرای تست نفوذ روی سیستم شخص ثالث بدون اجازه میتواند غیرقانونی باشد.
Strix برای چه کسانی مناسب است؟
این پروژه میتواند برای گروههای مختلفی مفید باشد:
- Backend Developerها
- Full-stack Developerها
- DevOps Engineerها
- DevSecOps Teamها
- Security Researcherها
- Startupها
- تیمهای SaaS
- توسعهدهندگان مستقل
مخصوصاً برای تیم کوچکی که Security Team اختصاصی ندارد، استفاده از یک Agentic Security Tool میتواند یک لایه بررسی اضافه قبل از Production ایجاد کند.
لینک دانلود Strix
نسخه متنباز پروژه از GitHub در دسترس است:
دانلود و مشاهده سورس Strix در GitHub →
وبسایت و مستندات رسمی:
جمعبندی
Strix یکی از پروژههای جالب ترکیب هوش مصنوعی و Cybersecurity است که تلاش میکند مفهوم Automated Vulnerability Scanner را یک قدم جلوتر ببرد.
بهجای اینکه فقط Patternهای مشکوک را پیدا کند، Agentهای هوش مصنوعی آن میتوانند روی Code، API و Web Application تحقیق کنند، یافتهها را Validate کنند و برای آسیبپذیریهای واقعی Proof of Concept ارائه دهند.
بعد از پیدا شدن مشکل نیز Strix میتواند Remediation و Patch پیشنهادی ارائه دهد و حتی بعد از Fix دوباره آسیبپذیری را آزمایش کند.
از طرف دیگر پروژه با مجوز Apache-2.0 متنباز است و نسخه Self-hosted آن را میتوان روی Infrastructure خودتان اجرا کرد.
محبوبیت پروژه نیز بهشدت رشد کرده و Repository رسمی آن در زمان نگارش این مقاله به حدود ۶۵ هزار Star در GitHub رسیده است.
ایده Strix ساده اما مهم است: قبل از اینکه هکر واقعی ضعف پروژه شما را پیدا کند، اجازه دهید Agentهای امنیتی خودتان آن را پیدا و Validate کنند.
ابزارهای هوش مصنوعی در معین گیفت
در معین گیفت جدیدترین ابزارهای هوش مصنوعی برای برنامهنویسی، امنیت، طراحی، تولید محتوا و اتوماسیون را بررسی میکنیم و علاوه بر معرفی قابلیتها، کاربرد واقعی و محدودیتهای آنها را هم توضیح میدهیم.